// secops · veille · retours d’expérience

Sécurité opérationnelle,
des faits, des sources

Menaces, défense, détection et bonnes pratiques : chaque article s’appuie sur des sources primaires citées et vérifiées.

#SecOps

Quand les frigos deviennent une cible : anatomie de l’attaque Danfoss d’octobre 2026
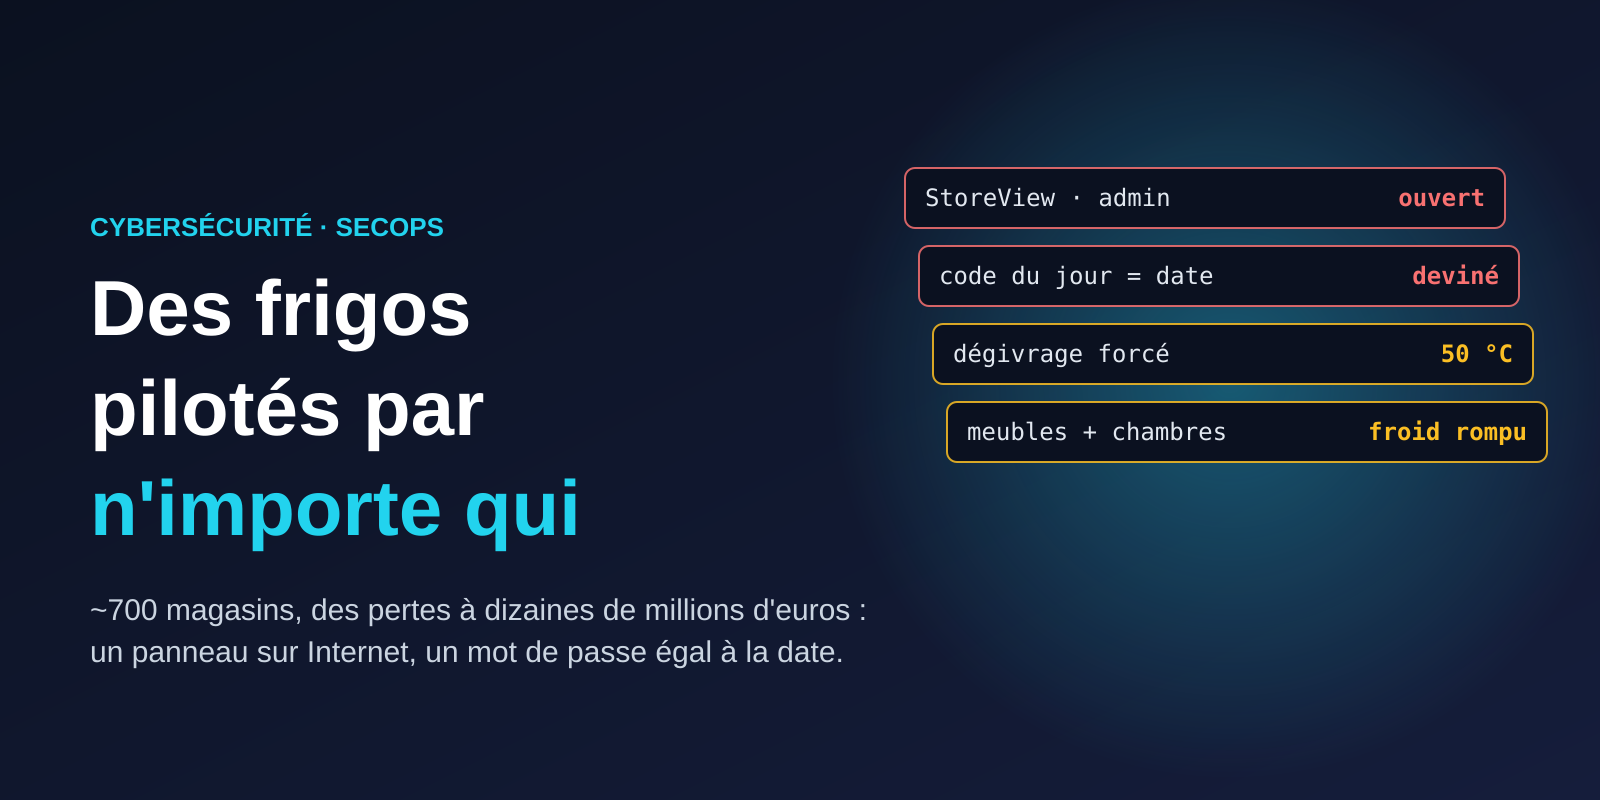
~700 supermarchés français, des frigos poussés à 50 °C, des pertes à dizaines de millions d’euros. Que s’est-il vraiment passé, pourquoi ce type d’appareil est un risque bien au-delà des frigos, comment les attaquants ont probablement procédé, et comment retrouver ce qu’ils ont touché. Sources primaires uniquement : CERT-FR, Claroty, CISA, Danfoss.
Exercices de crise cyber : pourquoi, comment, qui, et ce qu’ils ne couvrent pas

Un plan de crise qui n’a jamais été joué est une hypothèse. Formats, rôles, déroulé pas à pas, pièges, ce qu’un exercice éprouve et ce qu’il laisse de côté, d’après le guide de l’ANSSI, avec un outil testé qui contrôle un scénario, produit la fiche d’animation et mesure les délais de décision.

Détecter avant les huit minutes : combien de temps met vraiment votre alerte ?

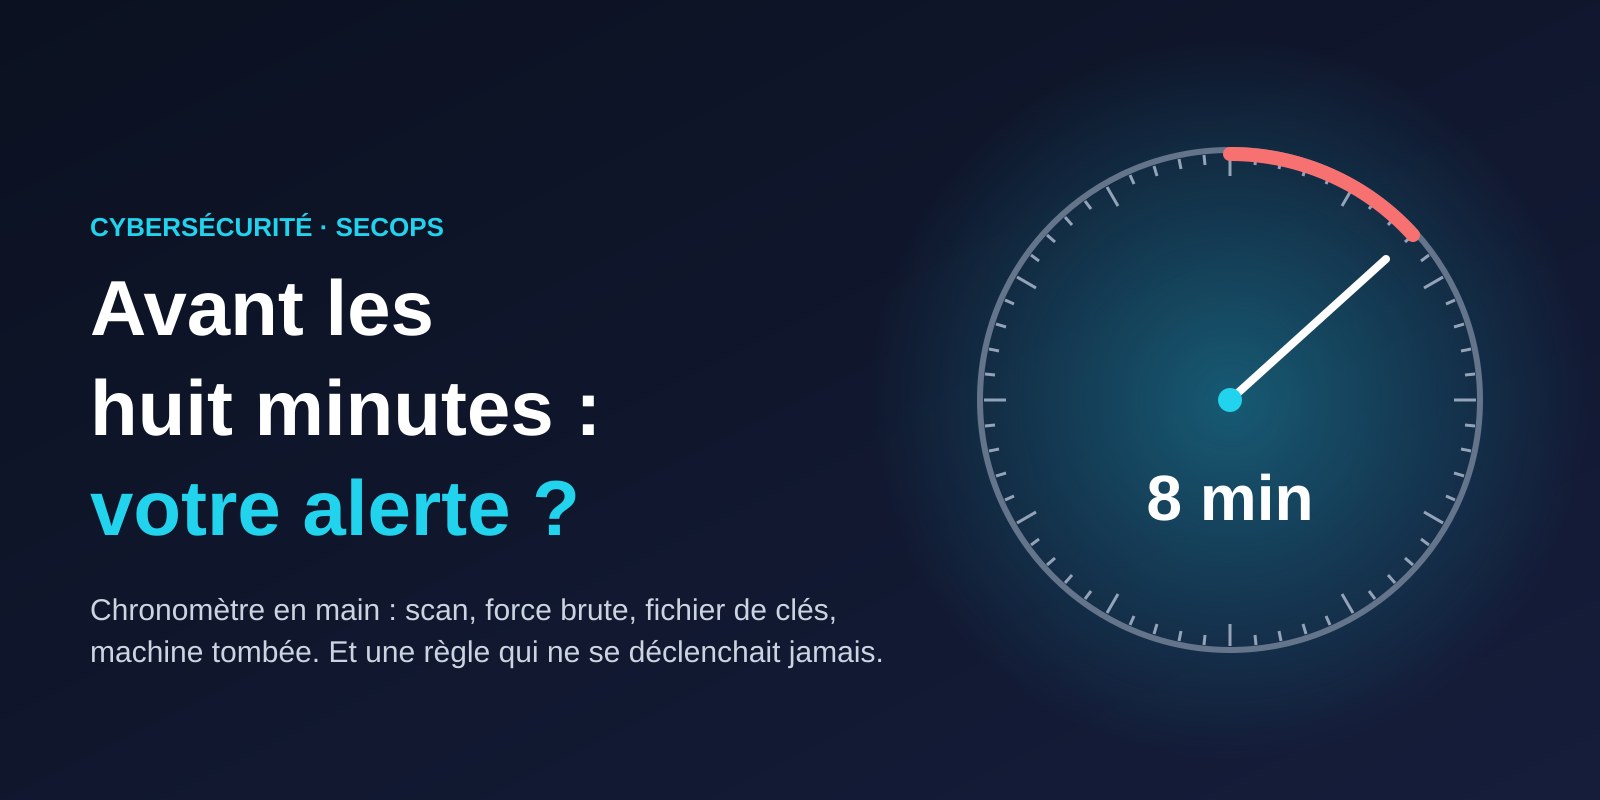
Une intrusion AWS observée par Sysdig est passée du vol d’identifiants à l’administrateur en huit minutes. Nous avons chronométré nos propres alertes de bout en bout : 1 à 3 secondes pour un scan ou une force brute, 6 minutes pour une machine tombée — et une règle de supervision qui ne se déclenchait jamais, découverte par ce test.

Chaîne d’approvisionnement logicielle : combien de composants dans vos propres outils ?

SANS cite 300 dépendances sous l’installeur de 7-Zip. Nous avons posé la même question à 19 de nos outils : 4 543 composants, 568 failles distinctes, une seule exploitée. Un script testé, le fossé entre fichier de verrouillage et installation réelle, un paquet piégé mesuré (axios, 2 h 55 avant l’avis) et ce qui protège vraiment.

SPF, DKIM, DMARC : vérifier en dix minutes si votre domaine peut être usurpé

Comment savoir si quelqu’un peut envoyer un e-mail en votre nom ? Ce que font SPF, DKIM et DMARC, les erreurs qui les rendent inopérants (limite de 10 requêtes DNS, +all, p=none sans rapport), un script testé et la lecture d’un domaine réel, le nôtre : ce qui était correct, ce que nous avons corrigé et ce que le DNS ne permet pas de vérifier.

Cyber Kill Chain ou MITRE ATT&CK : lequel utiliser, et comment les combiner

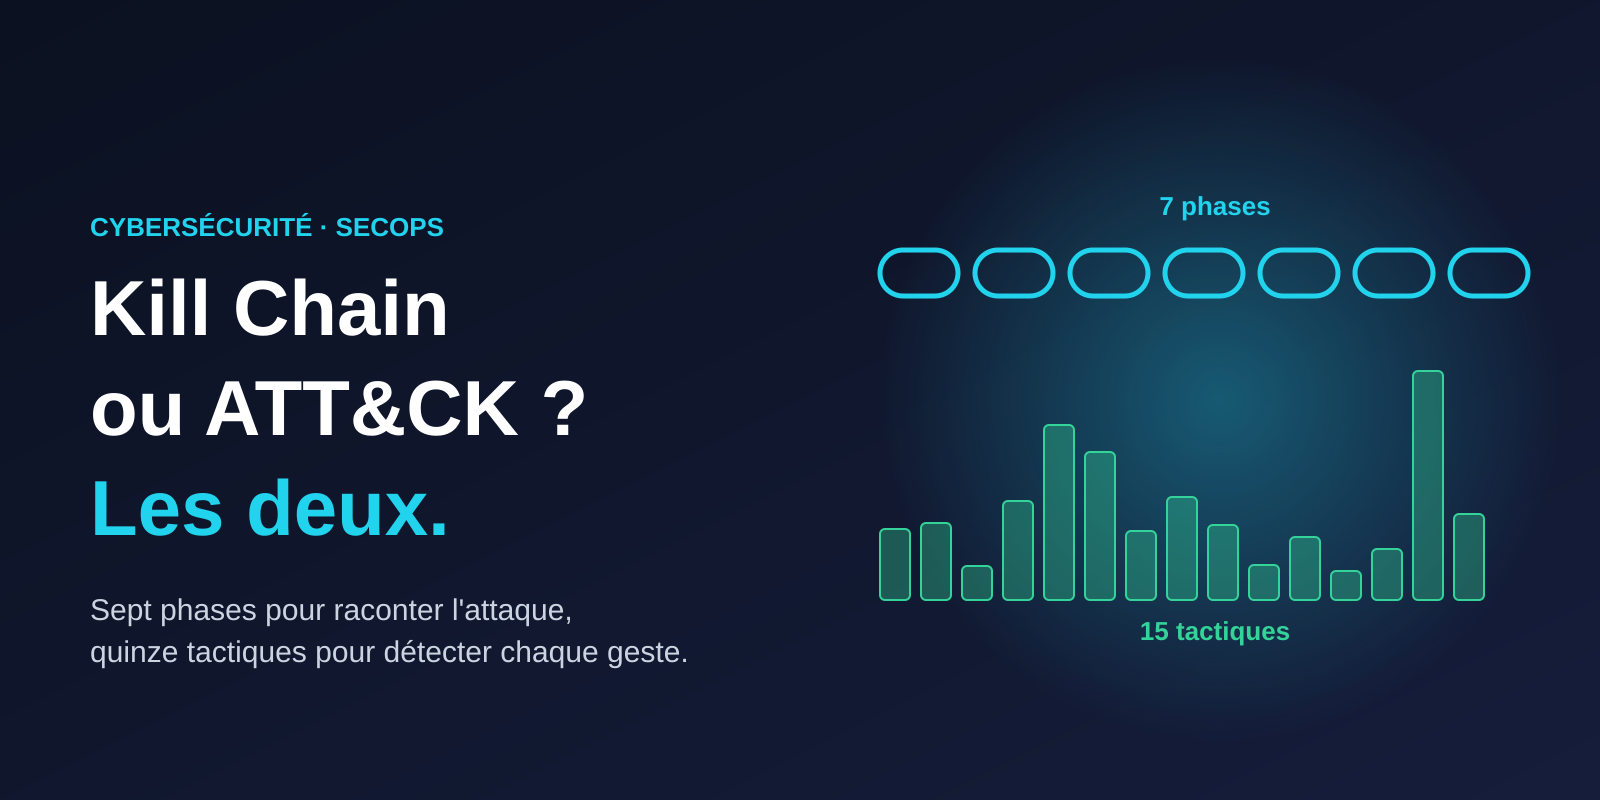
La Cyber Kill Chain de Lockheed Martin décrit une intrusion en sept phases ; MITRE ATT&CK en liste quinze tactiques et près de sept cents techniques. Ce que chacun apporte, où ils se recoupent (chiffres du jeu de données MITRE) et comment s’en servir ensemble pour détecter et couper une attaque.