La « kill chain » et « ATT&CK » sont deux manières de décrire la même chose : ce que fait un attaquant. L’une raconte l’attaque en sept étapes, l’autre classe ses gestes en quinze familles et plusieurs centaines de techniques. Les opposer n’a pas grand sens ; voici ce que chacune apporte, ce que disent les sources, et comment les utiliser ensemble.
Ce qu’il faut retenir
- La Cyber Kill Chain décrit le déroulé d’une intrusion en sept phases (reconnaissance, armement, livraison, exploitation, installation, commande et contrôle, actions sur l’objectif). Elle sert à raconter une attaque et à placer des défenses sur son trajet.
- ATT&CK décrit les comportements, pas un ordre. Dans le jeu de données publié par MITRE, nous avons compté 15 tactiques, 222 techniques et 475 sous-techniques. C’est le bon outil pour concevoir une détection et mesurer ce qu’on couvre.
- Les deux se complètent. Toute la fin de la Kill Chain (« actions sur l’objectif ») recouvre à elle seule six tactiques ATT&CK ; c’est là que les deux modèles se distinguent le plus.
- Pratique : la Kill Chain pour décider où couper l’attaque et la raconter à la direction, ATT&CK pour décider quoi détecter et vérifier la couverture.
La Cyber Kill Chain : une idée militaire appliquée à l’intrusion
Le modèle vient d’un article de trois ingénieurs de Lockheed Martin (Hutchins, Cloppert et Amin), « Intelligence-Driven Computer Network Defense Informed by Analysis of Adversary Campaigns and Intrusion Kill Chains » (le PDF consulté porte la date d’octobre 2010). Les auteurs partent d’un constat : les antivirus et les systèmes de détection d’intrusion se concentrent sur la vulnérabilité, alors que les adversaires visés (les « menaces persistantes avancées », ou APT) mènent des campagnes sur plusieurs années. Il faut donc aussi s’intéresser à la menace, c’est-à-dire à ce que fait l’adversaire.
Ils reprennent la notion militaire de « chaîne de destruction » (trouver, fixer, suivre, cibler, engager, évaluer) et l’appliquent à une intrusion. Une chaîne, parce que, selon eux, la moindre défaillance interrompt tout le processus. L’intrusion se découpe en sept phases :
| Phase | Définition (d’après l’article, traduite) |
|---|---|
| 1. Reconnaissance | Recherche, identification et sélection des cibles : adresses e-mail, relations, technologies utilisées. |
| 2. Armement (weaponization) | Association d’un outil d’accès à distance et d’un exploit dans une charge livrable, souvent un document PDF ou Office. |
| 3. Livraison | Transmission de l’arme à l’environnement visé. Les trois vecteurs les plus fréquents observés par l’équipe de Lockheed Martin pour 2004-2010 : pièces jointes, sites web et clés USB. |
| 4. Exploitation | L’arme est exécutée sur la machine de la victime, le plus souvent par une faille d’une application ou du système. |
| 5. Installation | Un outil d’accès à distance ou une porte dérobée donne à l’attaquant de la persistance. |
| 6. Commande et contrôle (C2) | La machine compromise contacte un serveur de l’attaquant : il a désormais la main « au clavier ». |
| 7. Actions sur l’objectif | Seulement ici, l’attaquant agit : exfiltration de données, atteinte à l’intégrité ou à la disponibilité, ou rebond vers d’autres machines. |
L’apport le plus durable de l’article n’est pas la liste, c’est la matrice d’actions défensives : pour chaque phase, six façons d’agir (détecter, empêcher, perturber, dégrader, tromper, détruire). Exemple de l’article pour l’exploitation : un système de détection sur l’hôte la repère passivement, l’application des correctifs l’empêche, la protection d’exécution (DEP) la perturbe une fois lancée. Le message est qu’on n’a pas à tout bloquer en un point : plusieurs défenses superposées, sur plusieurs phases, valent mieux qu’une seule parfaite.
L’article l’illustre avec une étude de cas : trois tentatives d’un même adversaire en mars 2009, par e-mails ciblés à pièce jointe PDF exploitant la faille CVE-2009-0658 d’Adobe Acrobat, documentée par Adobe le 19 février et corrigée le 10 mars 2009. L’analyse des chaînes d’intrusion et de la maturité des indicateurs a permis, selon l’article, de détecter et de bloquer une intrusion qui exploitait une faille inconnue (« zero-day »).
MITRE ATT&CK : un catalogue de comportements
ATT&CK ne raconte pas une attaque, il classe ce que les attaquants font, d’après des observations publiques. Deux niveaux : la tactique (le « pourquoi » : obtenir un accès, persister, voler des identifiants) et la technique (le « comment », avec des sous-techniques). Nous avons compté sur le jeu de données STIX publié par MITRE (objets ni révoqués ni dépréciés, relevé du 9 octobre 2026) :
- 15 tactiques, 222 techniques, 475 sous-techniques et 176 groupes d’attaquants documentés.
- Deux tactiques récentes à connaître : « Stealth » (TA0005, que l’on connaissait sous le nom de « Defense Evasion ») et « Defense Impairment » (TA0112), qui regroupe les actions visant à désactiver ou fausser les défenses (ce que MITRE décrit comme « casser les mécanismes de sécurité, pour que les défenseurs ne voient ni ne croient ce qui se passe »).
Ce découpage a des conséquences concrètes : les numéros changent. Dans notre article sur les événements Windows de l’attaquant, nous avions déjà relevé que la technique d’effacement des journaux, T1070.001, est devenue T1685.005. Citer une technique avec sa date de référence évite les mauvaises surprises.
Comment les deux se recoupent
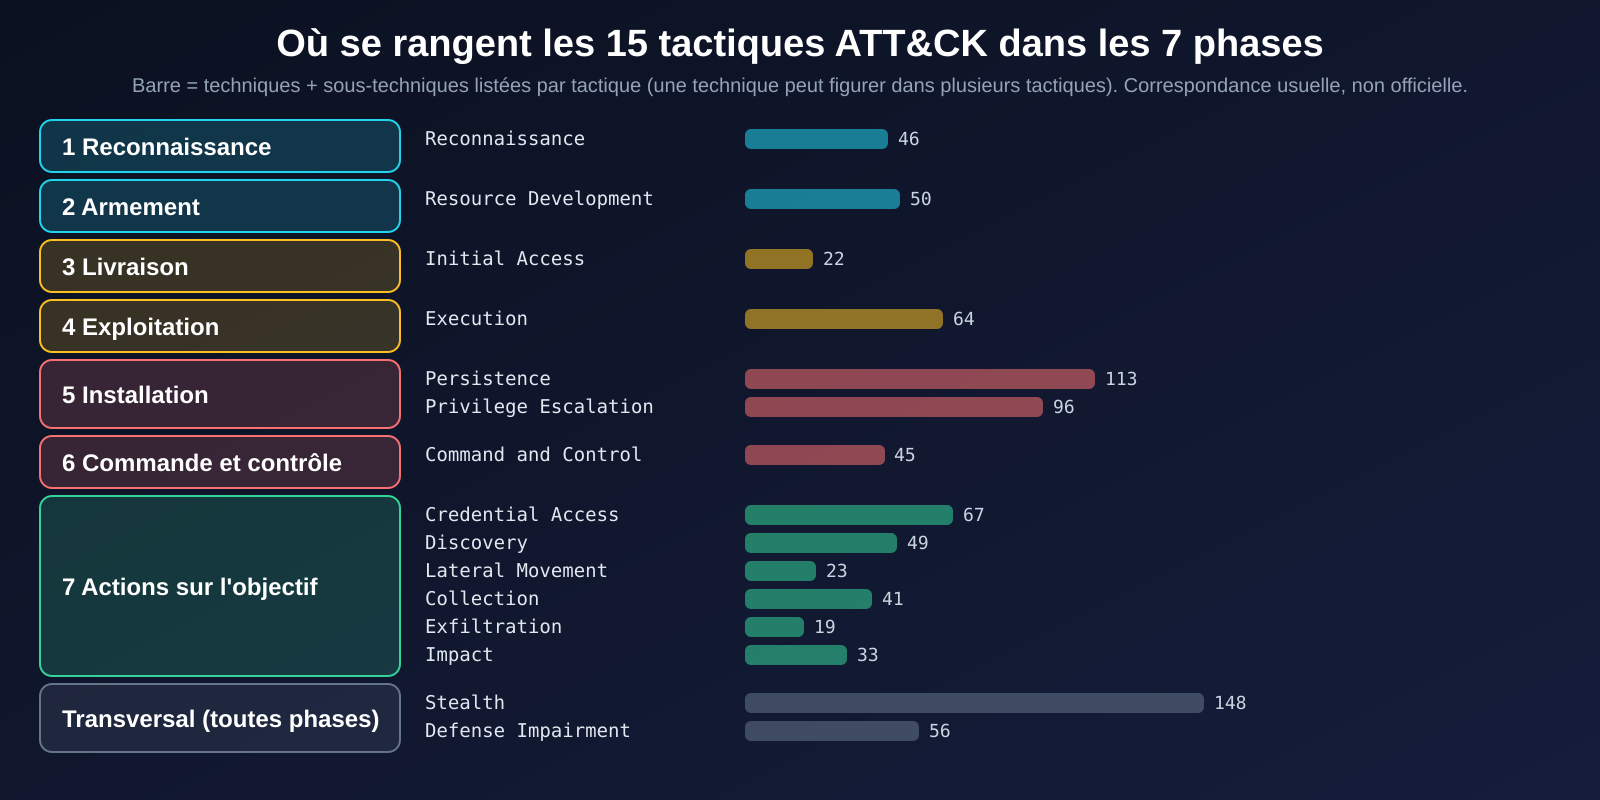
En pratique, on range les tactiques ATT&CK sous les phases de la Kill Chain. Voici la correspondance usuelle (pas une correspondance officielle : MITRE ne la publie pas, elle reste une convention de travail), avec le nombre de techniques et de sous-techniques listées par tactique :
Trois lectures se dégagent :
- Les premières phases sont étroites. L’accès initial compte 22 techniques et sous-techniques ; l’exécution 64. Ce sont ces gestes que les défenseurs peuvent bloquer en amont (messagerie, correctifs, durcissement).
- La septième phase est un sac. Elle regroupe six tactiques (identifiants, découverte, mouvement latéral, collecte, exfiltration, impact). Dans une intrusion moderne, c’est là que se passent les jours ou les semaines d’activité dans le réseau : notre analyse des intrusions avant un chiffrement montre que le temps passé dans le réseau avant le chiffrement va de 2 heures à 9 jours. La Kill Chain la traite d’un bloc, ATT&CK la détaille.
- Stealth et Defense Impairment traversent tout. Se cacher ou désactiver les défenses se fait à n’importe quelle phase ; ces deux tactiques ne rentrent donc dans aucune case de la chaîne, et représentent de loin le plus de techniques (148 pour Stealth).
Les limites de chaque modèle
Kill Chain. Le modèle a été conçu pour des campagnes d’espionnage avec une pièce jointe piégée. Il convient moins bien à ce qui n’a pas de « livraison » : un compte volé utilisé tel quel, une faille d’un service exposé sur Internet, un abus d’un prestataire. Il se lit aussi comme une ligne droite, alors qu’une intrusion revient en arrière (nouvelle élévation de privilèges, nouveau C2). À notre avis, c’est ce qui explique que beaucoup d’équipes l’utilisent comme un langage commun plus que comme un plan de détection.
ATT&CK. Le catalogue ne dit pas par où commencer. Couvrir « 60 % d’ATT&CK » n’a pas de sens si les techniques restantes sont celles que vos adversaires utilisent. Il décrit des comportements observés ailleurs, et la détection d’une technique dépend de la source de données que vous collectez réellement. C’est pourquoi nous le rapprochons des groupes : voir comment passer d’une fiche de groupe à une règle de détection.
Comment les utiliser ensemble
- Raconter l’incident avec la Kill Chain. Pour un comité de direction ou un rapport, sept étapes se retiennent : « il est entré par la livraison, il a installé un accès, nous l’avons vu au C2 ». Elle sert aussi à poser la question « à quelle phase aurions-nous pu l’arrêter ? ».
- Étiqueter chaque observation avec ATT&CK. Chaque événement relevé dans les journaux se range sous une technique (avec la date de la version d’ATT&CK utilisée). Les rapports de threat intelligence, les règles de détection et les exercices parlent alors le même langage.
- Remplir la matrice d’actions de l’article de 2010 avec vos propres défenses : une ligne par phase, six colonnes (détecter, empêcher, perturber, dégrader, tromper, détruire). Les cases vides montrent où vous n’avez rien, et vous placez les techniques ATT&CK correspondantes dans chaque case.
- Prioriser avec les groupes qui vous visent plutôt qu’avec la liste complète : prenez les techniques que ces groupes utilisent le plus, mesurez la couverture de ces techniques-là et corrigez les trous dans l’ordre.
- Contrôler vos mesures. Une règle de détection qui n’a jamais été déclenchée n’est pas une couverture. Rejouez le comportement (en laboratoire) et vérifiez qu’il apparaît dans vos journaux.
Ce que nous avons vérifié
Les sept phases, leurs définitions, les trois vecteurs de livraison, la matrice d’actions défensives et l’étude de cas (dates comprises) sont relus dans le PDF de Lockheed Martin. Les comptes d’ATT&CK sont calculés par un petit script (attack_counts.py, bibliothèque standard de Python) sur le jeu STIX officiel téléchargé le 9 octobre 2026 ; il exclut les objets révoqués ou dépréciés et compte une technique dans chaque tactique où elle figure, d’où des totaux supérieurs au nombre de techniques. La correspondance entre phases et tactiques est celle que nous utilisons, et non une publication de MITRE ou de Lockheed Martin.
python3 attack_counts.py enterprise-attack.json
# 15 tactiques, 222 techniques, 475 sous-techniques
# TA0001  Initial Access        11  11   22
# TA0003  Persistence           22  91  113
# TA0005  Stealth               30 118  148 ...
Transparence : la recherche, la rédaction et, lorsqu’il y en a, les tests de cet article ont été réalisés avec l’aide d’un assistant IA (Claude) ; l’éditeur du site relit et valide chaque article avant publication. Les définitions de la Kill Chain sont traduites de l’article de Lockheed Martin ; les chiffres ATT&CK proviennent du jeu de données de MITRE à la date indiquée et changeront à chaque version.
Le script de comptage
Voici le script complet (bibliothèque standard de Python) ; il lit le fichier STIX de MITRE et affiche les comptes de l’illustration.
#!/usr/bin/env python3
"""Compte les techniques et sous-techniques ATT&CK Enterprise par tactique (jeu STIX officiel de MITRE, hors révoquées/dépréciées).
Usage : attack_counts.py enterprise-attack.json  (https://raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterprise-attack.json)"""
import json, sys, collections
d = json.load(open(sys.argv[1]))
ok = lambda x: not x.get("revoked") and not x.get("x_mitre_deprecated")
tac = {x["x_mitre_shortname"]: (x["external_references"][0]["external_id"], x["name"]) for x in d["objects"] if x["type"] == "x-mitre-tactic" and ok(x)}
tech = [x for x in d["objects"] if x["type"] == "attack-pattern" and ok(x)]
t_cnt, s_cnt = collections.Counter(), collections.Counter()
for x in tech:
    for ph in x.get("kill_chain_phases", []):
        if ph["kill_chain_name"] == "mitre-attack":
            (s_cnt if x.get("x_mitre_is_subtechnique") else t_cnt)[ph["phase_name"]] += 1
print(f"{len(tac)} tactiques, {sum(1 for x in tech if not x.get('x_mitre_is_subtechnique'))} techniques, {sum(1 for x in tech if x.get('x_mitre_is_subtechnique'))} sous-techniques")
for sn, (tid, name) in sorted(tac.items(), key=lambda kv: kv[1][0]):
    print(f"{tid}\t{name}\t{t_cnt[sn]}\t{s_cnt[sn]}\t{t_cnt[sn]+s_cnt[sn]}")
À lire aussi
- Rançongiciels : agir avant le chiffrement : les phases d’une intrusion réelle, de l’accès initial à l’écran de rançon.
- Groupes APT : quelles techniques détecter ? : de la fiche de groupe MITRE à une priorité de détection.
Sources
- Hutchins, Cloppert, Amin (Lockheed Martin), « Intelligence-Driven Computer Network Defense Informed by Analysis of Adversary Campaigns and Intrusion Kill Chains » : lockheedmartin.com (PDF)
- Lockheed Martin, présentation de la Cyber Kill Chain : lockheedmartin.com
- MITRE ATT&CK : attack.mitre.org
- Jeu de données STIX d’ATT&CK Enterprise : github.com/mitre/cti