Le BYOD (« apportez votre équipement personnel ») est rarement une décision : c’est une habitude. Une messagerie pro sur le téléphone perso, un portail SaaS ouvert depuis le PC familial, un prestataire qui travaille sur sa machine. Chaque fois, l’entreprise confie ses identifiants à un appareil qu’elle ne voit pas, ne met pas à jour et ne pourra pas examiner en cas d’incident. Tour d’horizon technique de ces angles morts, et de ce qui fonctionne vraiment pour les réduire.
Le problème en un chiffre
Le Verizon DBIR 2025 a analysé des journaux d’infostealers, ces logiciels qui aspirent mots de passe et cookies d’un appareil infecté. Parmi les machines compromises contenant des identifiants d’entreprise, 46 % n’étaient pas gérées : elles mélangeaient identifiants personnels et professionnels, typiquement des appareils BYOD ou des appareils d’entreprise utilisés hors de la politique prévue. Autrement dit, près d’une fuite d’identifiants professionnels sur deux se produit là où l’entreprise n’a ni EDR, ni journal, ni droit de regard.
L’ANSSI en tire une conclusion nette dans ses recommandations sur le nomadisme numérique (v2.0, novembre 2023), recommandation R6 : seuls les postes gérés par l’entité doivent être utilisés, « l’utilisation d’équipements personnels est à proscrire ». Elle cite trois raisons : l’impossibilité de garantir leur niveau de sécurité, la multiplication des environnements à gérer, et la complexité de l’investigation en cas d’incident. Beaucoup d’organisations tolèrent pourtant le BYOD, au moins pour la messagerie. Autant savoir précisément ce qu’on accepte.
Angle mort n° 1 : le jeton de session, pas le mot de passe
Le MFA a déplacé la cible. Un attaquant ne vole plus seulement le mot de passe : il vole le cookie de session émis après l’authentification forte (ATT&CK T1539), puis le rejoue depuis sa propre machine (T1550.004). Pour le service en ligne, c’est une session déjà validée : aucun second facteur n’est redemandé.
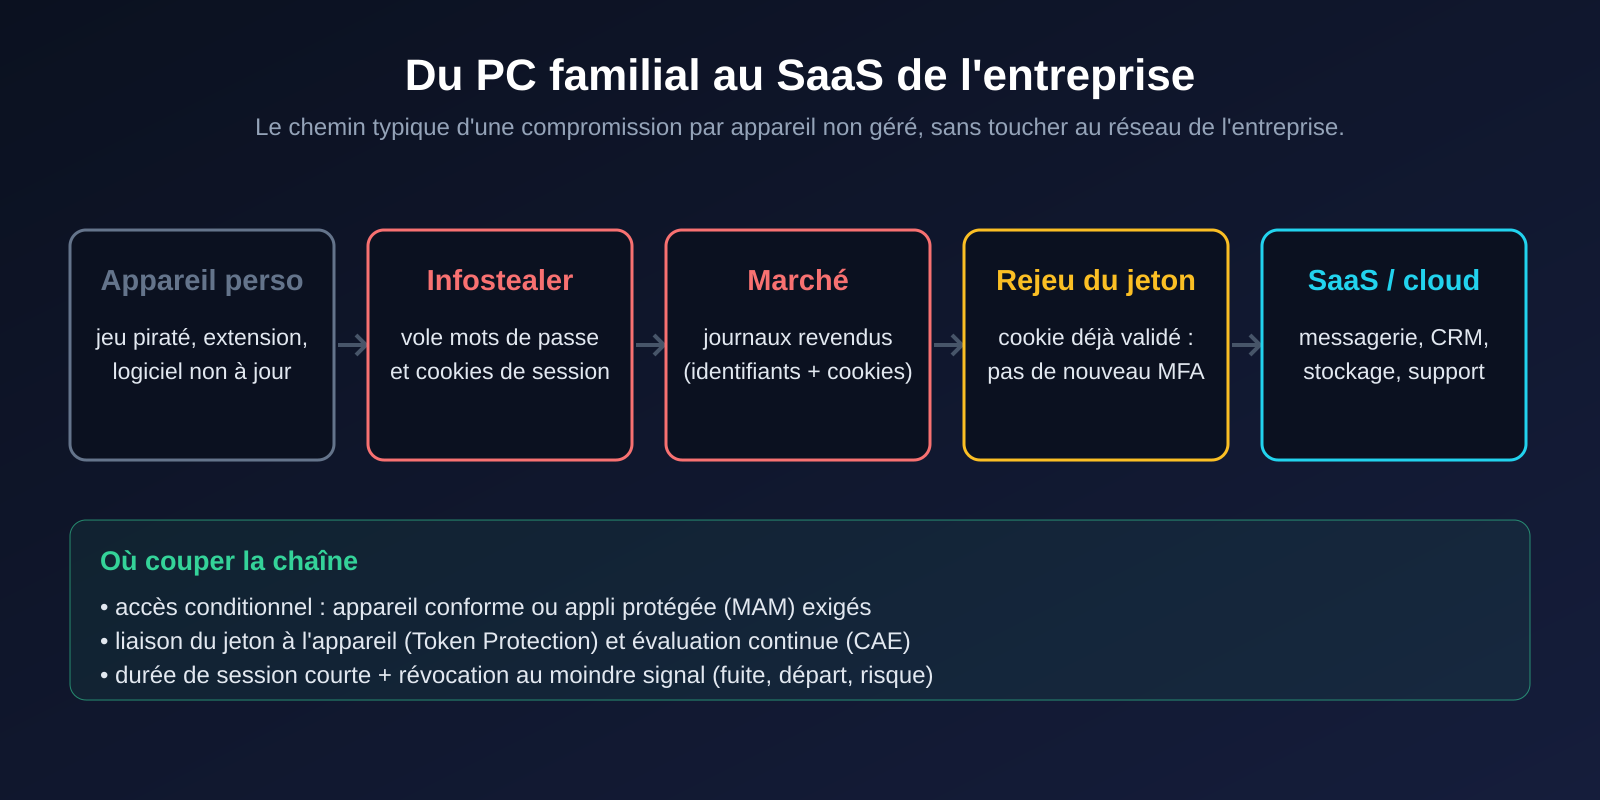
Deux sources alimentent ce marché : les infostealers (Lumma, RedLine, Vidar…), souvent installés avec un jeu piraté, un « crack » ou une fausse mise à jour, et le phishing « adversary-in-the-middle » (boîtes à outils de type Evilginx), où un proxy s’intercale entre la victime et la vraie page de connexion et récupère le cookie au passage. Microsoft a décrit ces deux mécanismes en détail dans son guide « Token tactics » (novembre 2022).
Sur un poste géré, un EDR a une chance de voir l’infostealer. Sur le PC familial, personne ne le verra, et la session volée n’apparaîtra dans vos journaux que comme une connexion réussie.
Angle mort n° 2 : le conteneur professionnel ne voit que lui-même
La réponse habituelle au BYOD mobile est la séparation : profil professionnel sous Android, User Enrollment sous iOS. C’est une bonne réponse… pour la vie privée. Ces modes sont conçus pour que l’entreprise ne puisse pas regarder le reste de l’appareil :
- pas d’inventaire des applications personnelles, pas de visibilité sur leurs permissions (accessibilité, superposition d’écran, clavier tiers) ;
- pas d’identifiants matériels complets avec l’User Enrollment d’Apple, et pas d’effacement complet : seul l’espace professionnel peut être retiré ;
- pas de télémétrie de sécurité de la partie personnelle, donc pas de détection d’une application malveillante installée à côté.
L’ANSSI le formule ainsi : même chiffré et cloisonné, le conteneur professionnel reste « partagé avec un système d’exploitation qui n’est pas protégé ». Un clavier tiers qui envoie la saisie dans le cloud, une application disposant du service d’accessibilité, un appareil rooté ou dont le système n’est plus mis à jour : le conteneur ne protège pas contre ce qui lit l’écran ou le clavier.
Le cas du PC est pire : il n’existe pas d’équivalent grand public du profil professionnel. Un navigateur avec un profil « pro » partage le même système, les mêmes extensions potentiellement malveillantes et la même session utilisateur que le reste.
Angle mort n° 3 : l’investigation impossible
Le jour de l’incident, l’équipe de réponse veut une image disque, la mémoire, l’historique du navigateur. Sur un appareil personnel, rien de tout cela n’est acquis : l’appareil appartient au salarié, contient sa vie privée et celle de sa famille, et l’employeur ne peut pas s’en saisir. La CNIL rappelle que l’usage d’un équipement personnel doit respecter la vie privée du salarié et être encadré (charte, information préalable, séparation des usages).
Conséquence pratique : on ne saura souvent jamais comment l’identifiant a fui, donc on ne pourra pas affirmer que la fuite est terminée, ce qui est pourtant tout l’enjeu du sanity check après incident. C’est exactement ce qui s’est produit dans les cas ci-dessous.
Trois cas réels
LastPass (2022) : le serveur multimédia à la maison
Lors du second incident de 2022, l’attaquant a ciblé le PC personnel d’un ingénieur DevOps, l’un des quatre employés ayant accès au coffre de l’entreprise. Il a exploité une vulnérabilité d’un logiciel multimédia tiers installé sur cet ordinateur (identifié par la presse comme un serveur Plex non mis à jour), installé un enregistreur de frappe et capturé le mot de passe maître après l’authentification MFA. Avec le coffre, il a obtenu les clés d’accès aux sauvegardes de production stockées dans le cloud.
Okta (2023) : le profil Google personnel sur le portable professionnel
Dans son analyse de cause, Okta explique qu’un salarié s’était connecté à son profil Google personnel dans Chrome sur son portable professionnel. Les identifiants d’un compte de service y avaient été enregistrés et synchronisés. Selon Okta, la voie d’exposition la plus probable est « la compromission du compte Google personnel ou d’un appareil personnel » du salarié. L’attaquant a ensuite récupéré des fichiers HAR contenant des jetons de session de clients. C’est l’inverse du BYOD, mais le même problème : le mélange des usages fait sortir les secrets du périmètre.
Snowflake (2024) : les machines des prestataires
Mandiant a attribué la campagne visant les clients de Snowflake (groupe UNC5537, environ 165 organisations notifiées) à des identifiants volés par infostealers, sur des comptes sans MFA. Dans plusieurs enquêtes, l’infection initiale touchait des machines de prestataires « également utilisées pour des activités personnelles, notamment les jeux vidéo et le téléchargement de logiciels piratés ». Certains identifiants volés dataient de 2020 et n’avaient jamais été changés (rapport Mandiant).
Angle mort n° 4 : les données qui partent par les côtés
- Sauvegardes personnelles : photos de documents, pièces jointes enregistrées, historiques de messagerie (WhatsApp, iMessage) sauvegardés dans un cloud personnel, hors de toute maîtrise ;
- Copier-coller et captures vers des applications personnelles, y compris des assistants d’IA grand public ;
- Synchronisation : un client OneDrive ou Google Drive professionnel installé sur un PC personnel recopie localement des fichiers qui y resteront après le départ du salarié ;
- Transferts automatiques de la messagerie pro vers une adresse personnelle « pour lire plus facilement ».
Les politiques de protection des applications (MAM, par exemple Intune App Protection) traitent une partie du problème : chiffrement des données de l’application, interdiction du copier-coller et de l’enregistrement vers des applications non gérées, code d’accès, effacement sélectif des seules données professionnelles. Mais elles ne s’appliquent qu’aux applications compatibles : le navigateur par défaut, le client de messagerie natif ou une application métier non intégrée restent hors champ.
Angle mort n° 5 : le départ du salarié
Sur un poste d’entreprise, le départ se traite en rendant la machine. En BYOD, tout reste chez la personne : sessions ouvertes dans le navigateur, jetons d’actualisation valides des semaines selon la configuration, fichiers synchronisés, identifiants enregistrés dans un gestionnaire de mots de passe personnel. La procédure de sortie doit donc inclure explicitement : désactivation du compte et révocation des sessions, effacement sélectif des applications gérées, retrait des appareils enregistrés et des méthodes MFA.
Ce qui fonctionne : ne plus faire confiance à l’appareil
Puisque l’appareil personnel ne peut pas être maîtrisé, la stratégie consiste à ce que l’accès ne dépende pas de sa santé, ou à limiter ce qu’il peut atteindre. Par ordre d’efficacité :
1. Des niveaux d’accès selon l’appareil
| Appareil | Accès autorisé | Moyen technique |
|---|---|---|
| Poste géré et conforme | Tout le périmètre prévu par le rôle | accès conditionnel « appareil conforme » |
| Mobile personnel avec appli protégée | messagerie, agenda, Teams, documents dans les applis gérées | MAM, « application protégée requise » |
| Navigateur sur appareil inconnu | consultation seule, sans téléchargement ni synchronisation | restrictions de session, VDI ou navigateur isolé |
| Tout appareil non géré | jamais d’accès administrateur | rôles privilégiés réservés aux postes d’administration dédiés |
La dernière ligne n’est pas négociable : un compte administrateur utilisé depuis un appareil personnel annule tout le reste. C’est aussi la doctrine de l’ANSSI pour l’administration (poste d’administration dédié).
2. Rendre le jeton volé inutilisable
- Liaison du jeton à l’appareil : la Token Protection d’Entra ID lie le jeton de session à une clé de l’appareil, et un cookie rejoué ailleurs est refusé. La prise en charge dépend encore des plateformes et des applications : vérifier la documentation à jour avant d’en faire la seule protection ;
- Évaluation continue de l’accès (CAE) : un changement de mot de passe, un compte désactivé ou un risque détecté coupent la session presque en temps réel au lieu d’attendre l’expiration du jeton ;
- MFA résistant au phishing (clés FIDO2, passkeys liées à l’appareil) : il neutralise le phishing AiTM, mais pas le vol de cookie par infostealer, d’où l’intérêt de combiner avec les deux points précédents ;
- Sessions courtes sur les appareils non gérés : fréquence de réauthentification élevée, pas de session persistante dans le navigateur.
3. Voir ce qui se passe
On ne voit pas l’appareil, mais on voit ses connexions. Dans Microsoft Sentinel ou Log Analytics, une requête simple donne l’inventaire réel du BYOD, souvent bien plus large que l’inventaire déclaré :
SigninLogs
| where TimeGenerated > ago(30d) and ResultType == 0
| extend Conforme = tostring(DeviceDetail.isCompliant),
         Gere     = tostring(DeviceDetail.isManaged),
         OS       = tostring(DeviceDetail.operatingSystem)
| where Conforme != "true" and Gere != "true"
| summarize Connexions = count(), Applis = make_set(AppDisplayName, 10), Pays = make_set(Location, 5)
          by UserPrincipalName, OS
| order by Connexions desc
À surveiller en priorité : les comptes privilégiés qui apparaissent dans cette liste, et les détections de risque d’Entra ID Protection liées au rejeu de jeton (« jeton anormal », « attaquant au milieu »). Côté renseignement, une veille sur les fuites d’identifiants de votre domaine (services de surveillance des journaux d’infostealers) permet de révoquer avant l’usage.
4. Poser le cadre
- une charte BYOD signée : périmètre autorisé, exigences minimales (système à jour, verrouillage, pas de jailbreak ni de root), ce que l’entreprise peut et ne peut pas faire sur l’appareil (effacement sélectif uniquement), conduite à tenir en cas de perte ;
- une procédure d’incident qui assume l’absence de preuve : en cas de doute sur un appareil personnel, on révoque tout (sessions, MFA, appareils enregistrés) plutôt que de chercher à prouver ;
- une alternative crédible : si le BYOD existe parce que le matériel fourni est inadapté, la meilleure mesure de sécurité est parfois un meilleur équipement professionnel.
Tableau de synthèse
| Angle mort | Risque | Contre-mesure | Limite |
|---|---|---|---|
| Vol de cookie de session | accès sans MFA | Token Protection, CAE, sessions courtes | couverture partielle selon les applis |
| Infostealer sur PC perso | fuite de tous les identifiants | pas d’accès sensible depuis appareil non géré | demande une politique appliquée techniquement |
| Conteneur mobile aveugle | appli perso malveillante | MAM + exigences minimales (OS à jour, pas de root) | l’entreprise ne voit pas la partie perso |
| Investigation impossible | fuite non expliquée | révocation large par défaut | coût pour l’utilisateur |
| Données hors périmètre | fuite, conservation après départ | MAM, pas de synchronisation sur non géré | applis non compatibles |
| Départ du salarié | accès résiduel | révocation des sessions, effacement sélectif | données déjà copiées |
En résumé
Le BYOD n’est pas un problème d’appareil, c’est un problème d’identité : l’appareil personnel est l’endroit où vos identifiants et vos jetons sont le moins protégés. On ne le sécurisera pas ; on peut en revanche limiter ce qu’il atteint, rendre inutilisable ce qu’on lui vole, et voir quand il se connecte. Et garder une règle absolue : aucun accès d’administration depuis un appareil que l’on ne maîtrise pas.
Transparence : cet article a été rédigé avec l’aide d’un assistant Claude. Les faits et citations ont été vérifiés auprès des sources primaires listées ci-dessous en septembre 2026 ; le détail « Plex » du cas LastPass provient de la presse, pas du communiqué de l’éditeur. Les fonctionnalités Microsoft évoluent : consultez la documentation à jour.
À lire aussi
- Le bastion : la porte unique de l’administration : centraliser et tracer l’administration, recommandations ANSSI, solutions et pièges.
- Sanity check après incident : la checklist technique pour prouver qu’un système est redevenu sain avant de le remettre en service.
Sources
- Verizon, Data Breach Investigations Report 2025 (analyse des journaux d’infostealers, 46 % d’appareils non gérés) : verizon.com/business/resources/reports/dbir
- ANSSI, « Recommandations sur le nomadisme numérique », v2.0, 13 novembre 2023, R6 : messervices.cyber.gouv.fr
- CNIL, « BYOD : quelles sont les bonnes pratiques ? » : cnil.fr
- NIST SP 800-124 Rev. 2, « Guidelines for Managing the Security of Mobile Devices in the Enterprise » (2023) : csrc.nist.gov ; NIST SP 800-46 Rev. 2 (télétravail et BYOD) : csrc.nist.gov
- Okta, analyse de cause de l’incident du système de support, novembre 2023 : sec.okta.com
- Mandiant (Google Cloud), « UNC5537 Targets Snowflake Customer Instances », juin 2024 : cloud.google.com
- LastPass, mise à jour sur l’incident de sécurité, mars 2023 : blog.lastpass.com ; Sophos, analyse du keylogger : sophos.com
- Microsoft, « Token tactics: How to prevent, detect, and respond to cloud token theft », novembre 2022 : microsoft.com
- Microsoft Learn, Token Protection et Continuous Access Evaluation (Entra ID) : learn.microsoft.com
- Apple, User Enrollment : support.apple.com ; Android Enterprise, profil professionnel : android.com
- MITRE ATT&CK, T1539 (vol de cookie de session) et T1550.004 (rejeu de cookie) : attack.mitre.org