// secops · veille · retours d’expérience

Sécurité opérationnelle,
des faits, des sources

Menaces, défense, détection et bonnes pratiques : chaque article s’appuie sur des sources primaires citées et vérifiées.

#SecOps

Détecter avant les huit minutes : combien de temps met vraiment votre alerte ?
Une intrusion AWS observée par Sysdig est passée du vol d’identifiants à l’administrateur en huit minutes. Nous avons chronométré nos propres alertes de bout en bout : 1 à 3 secondes pour un scan ou une force brute, 6 minutes pour une machine tombée — et une règle de supervision qui ne se déclenchait jamais, découverte par ce test.
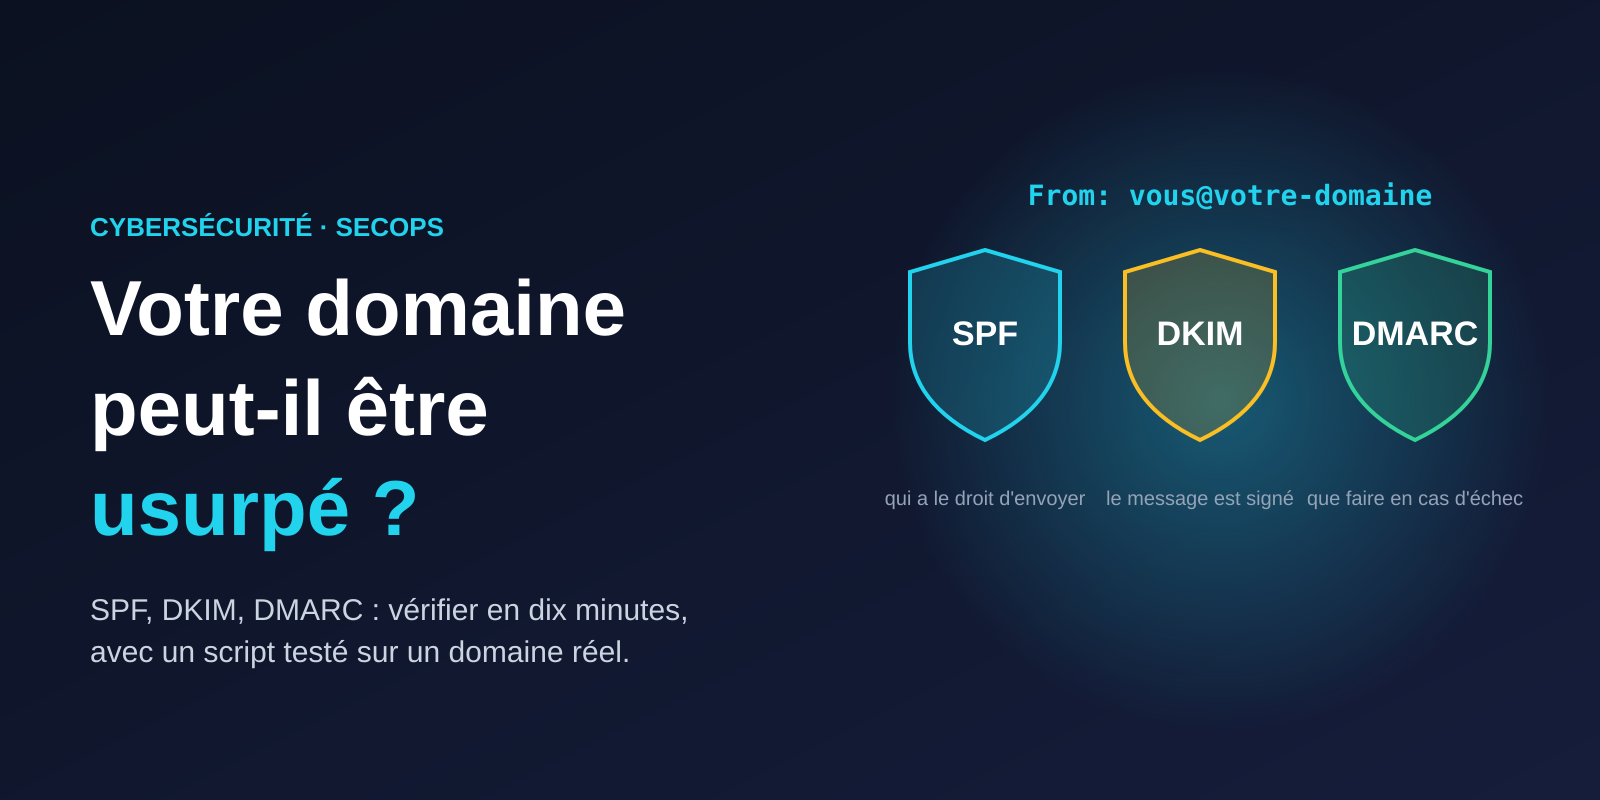
SPF, DKIM, DMARC : vérifier en dix minutes si votre domaine peut être usurpé

Comment savoir si quelqu’un peut envoyer un e-mail en votre nom ? Ce que font SPF, DKIM et DMARC, les erreurs qui les rendent inopérants (limite de 10 requêtes DNS, +all, p=none sans rapport), un script testé et la lecture d’un domaine réel, le nôtre : ce qui était correct, ce que nous avons corrigé et ce que le DNS ne permet pas de vérifier.

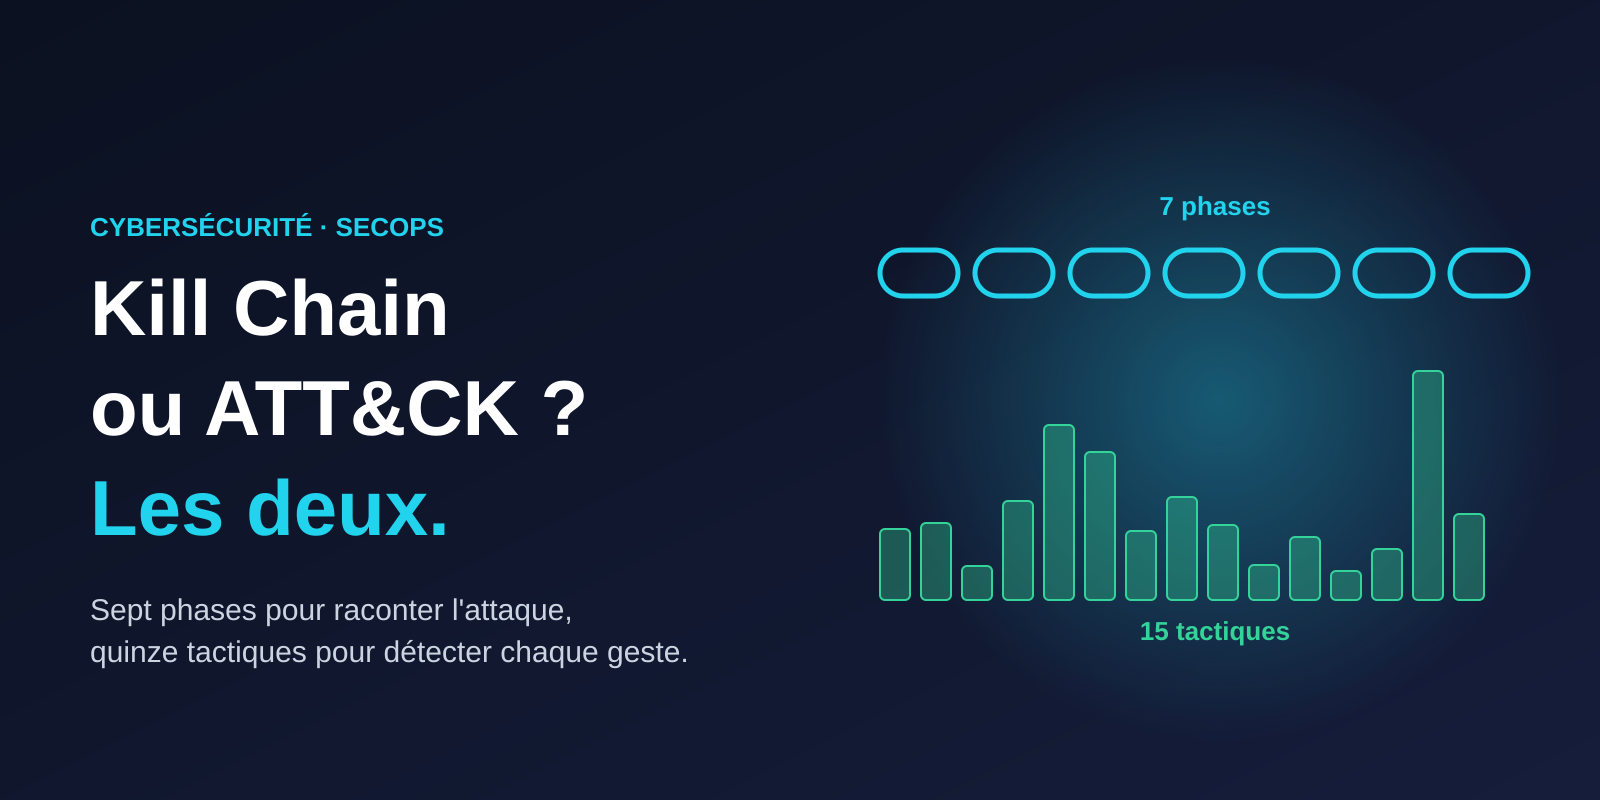
Cyber Kill Chain ou MITRE ATT&CK : lequel utiliser, et comment les combiner

La Cyber Kill Chain de Lockheed Martin décrit une intrusion en sept phases ; MITRE ATT&CK en liste quinze tactiques et près de sept cents techniques. Ce que chacun apporte, où ils se recoupent (chiffres du jeu de données MITRE) et comment s’en servir ensemble pour détecter et couper une attaque.

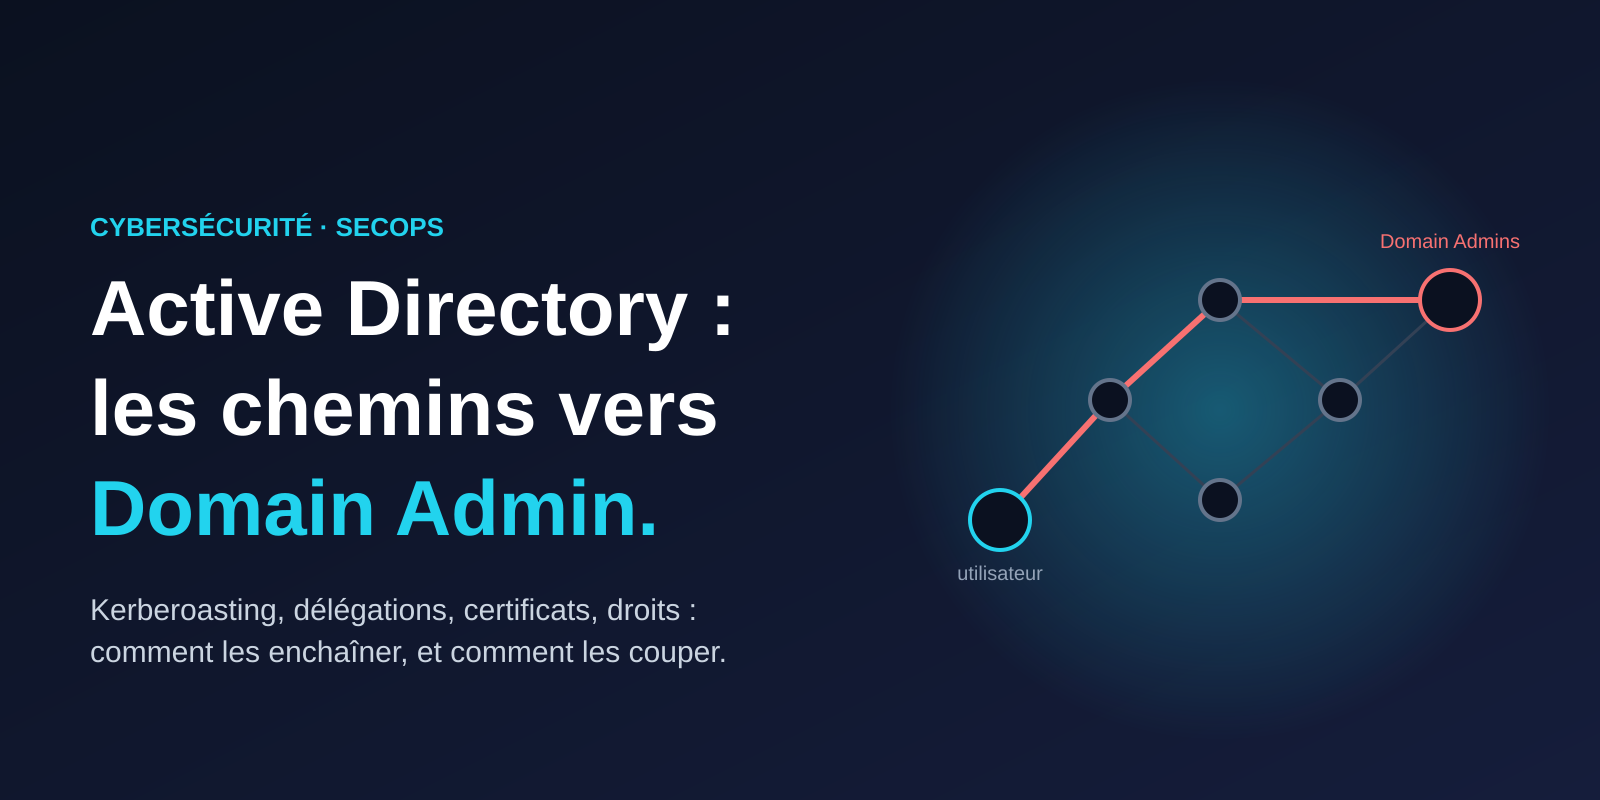
Active Directory : les chemins les plus courts vers Domain Admin

Kerberoasting, délégations Kerberos, droits sur l’annuaire, certificats AD CS : comment les attaquants les enchaînent jusqu’à Domain Admin, ce que dit l’ANSSI, un calculateur de chemins testé, et l’ordre dans lequel corriger.

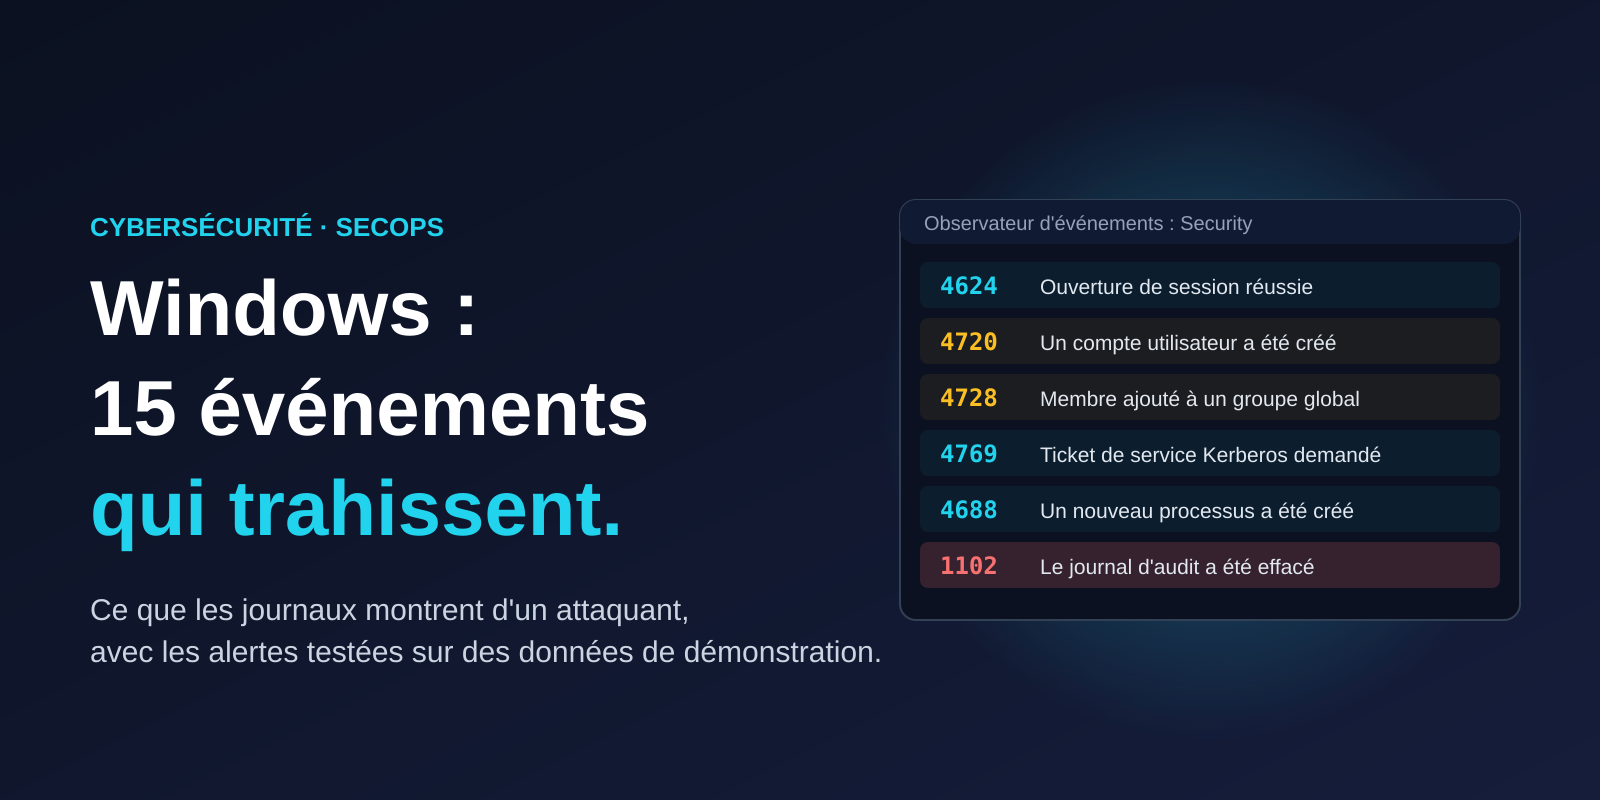
Les 15 événements Windows qui trahissent un attaquant

Quinze événements des journaux Windows, classés par phase d’intrusion, avec ce qui doit alerter, la technique ATT&CK associée, les pièges, et un script de détection testé sur des données de démonstration.