Dans la nuit du 11 au 12 octobre 2026, quelqu’un a mis les réfrigérateurs de centaines de supermarchés français en mode dégivrage, contenu à l’intérieur. En six heures, des meubles et des chambres froides sont montés jusqu’à 50 °C. Au matin, les enseignes ont jeté des rayons entiers. Il n’y a eu ni rançon, ni revendication. Le point commun des victimes : un contrôleur de réfrigération dont le panneau de gestion était accessible depuis Internet.
Cet article s’en tient aux sources primaires : l’alerte CERTFR-2026-ALE-012 du CERT-FR, la recherche Claroty Team82 qui a trouvé les failles en 2025, l’avis CISA ICSA-25-140-03, et l’avis constructeur Danfoss DSA-2025-03-01. Quand un fait n’est pas établi, c’est écrit noir sur blanc. Rien n’est reproduit ici qui permettrait d’attaquer un équipement : le but est de comprendre et de défendre.
1. Ce qui s’est passé (faits vérifiés)
Selon la couverture recoupée (The Guardian, Le Monde) et le décompte repris par Wikipédia à partir de ces sources, l’attaque a touché, dans une fourchette de 150 à 400 magasins selon les sources et jusqu’à ~700 au total : plus de 300 Intermarché et Netto, environ 80 Coopérative U, environ 80 Carrefour, une trentaine de Monoprix, plusieurs E.Leclerc, et d’autres. Les systèmes ont reçu l’ordre d’entrer dans un cycle de dégivrage inhabituel, produits à l’intérieur. L’opération est passée inaperçue : elle n’a pas déclenché d’alarme et peu d’employés étaient présents la nuit pour l’arrêter.
Les pertes sont estimées à des dizaines de millions d’euros ; deux magasins d’Alsace ont déclaré à eux seuls 270 000 € de perte. Le Premier ministre a saisi l’ANSSI. Des perturbations connexes ont été signalées en Belgique, aux Pays-Bas, et dans une moindre mesure aux États-Unis. Au 14 octobre 2026, il n’était pas public de savoir si l’attaque était terminée (The Guardian, 17 oct.).
Les équipements visés
Le CERT-FR nomme quatre familles de contrôleurs : Danfoss série AK-SM et série AK-SC, ainsi que Copeland xweb et Dixell xweb. Deux modèles Danfoss reviennent dans les enquêtes : l’AK-SM 800 et l’AK-SC 355. Point important : l’AK-SC 355 est en fin de vie depuis 2016 et l’AK-SM 800 depuis mai 2021 — ils ne reçoivent plus de mises à jour. Danfoss a d’ailleurs reconnu que beaucoup d’unités touchées « ne reçoivent plus de logiciel ni de correctif de sécurité » ou « tournaient sur un logiciel obsolète ».
À retenir : la série AK-SM 800A (la génération corrigée, voir plus bas) a reçu un correctif en 2025. Les appareils détruits dans l’attaque étaient surtout des générations antérieures, sans correctif possible. Le vecteur exact employé en octobre 2026 n’a pas été officiellement confirmé à ce jour.
2. Pourquoi ce type d’appareil est un risque — bien au-delà des frigos
Un contrôleur de réfrigération est un système cyber-physique : du code qui agit sur le monde réel. Le frigo n’est qu’un exemple. La même classe de risque concerne tout l’« OT » (technologies opérationnelles) et l’IoT d’entreprise qui partagent trois traits avec l’AK-SM :
- Chauffage, ventilation, climatisation (CVC/GTB) : gestion technique du bâtiment, qui pilote température, extraction de fumée, pressurisation.
- Onduleurs et PDU en salle serveur (couper l’alimentation à distance).
- Contrôle d’accès et portes, caméras et enregistreurs, interphonie.
- Automates industriels (PLC), variateurs, capteurs de niveau et de pression.
- Pompes, vannes, régulation de procédé (eau, agroalimentaire, chimie).
Ce qui rend cette famille dangereuse, ce n’est pas une faille unique, c’est un schéma récurrent que l’incident Danfoss illustre parfaitement :
| Faiblesse structurelle | Ce que cela donne en pratique |
|---|---|
| Interface de gestion exposée sur Internet | La publication du panneau « pour la maintenance à distance » supprime la première barrière : plus besoin d’entrer dans le réseau de l’entreprise. |
| Identifiants par défaut ou prévisibles | Un compte admin et un secret qui n’en est pas un (ici, un code dérivé de la date). |
| Firmware en fin de vie, non corrigeable | L’équipement reste vulnérable même après un reset ; aucun correctif n’existe. |
| Réseau à plat (IT et OT mélangés) | Depuis le panneau, on atteint le bus de terrain et tous les équipements pilotés. |
| Maintenance éditeur par « porte de service » | Un accès caché pensé pour le support devient une clé universelle s’il est mal conçu. |
| Effet physique, non détecté par l’IT classique | Un antivirus ou un EDR ne voit rien : l’attaque est une commande légitime envoyée par un compte « valide ». |
Conséquence : pour un attaquant, la barrière d’entrée est très basse. Un expert cité dans la presse évoque même « des gamins qui s’amusent », vu la facilité ; des acteurs étatiques en ont évidemment aussi la capacité. La faible sophistication n’est pas rassurante — elle élargit le nombre de personnes capables de recommencer.
3. Comment ils ont probablement procédé
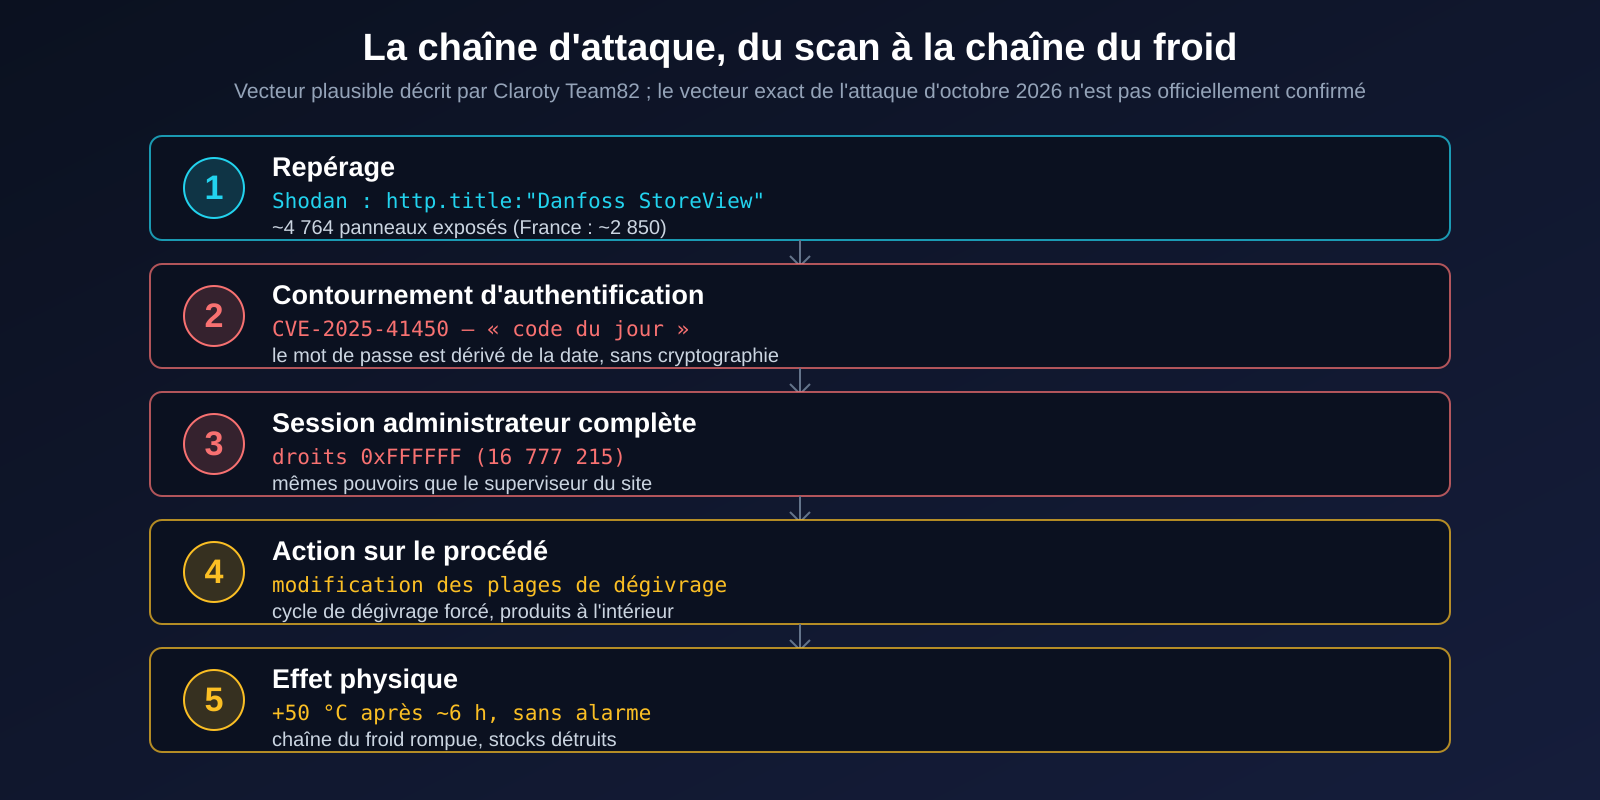
Le vecteur exact de l’attaque d’octobre 2026 n’est pas confirmé. Mais la recherche publiée par Claroty Team82 en août 2026 décrit, sur la génération AK-SM 800A, un enchaînement cohérent avec l’effet observé. Voici cette chaîne, au niveau du principe (aucun code d’exploitation n’est donné).
Étape 1 — Repérer les cibles (pas de piratage, juste une recherche)
Les moteurs de recherche d’appareils connectés (Shodan, Censys) indexent les bannières des services exposés. Une recherche par le titre du panneau de gestion suffit à lister les contrôleurs joignables : au 14 octobre 2026, une requête sur le titre de StoreView renvoyait de l’ordre de 4 500 à 4 764 appareils exposés dans le monde, la France en tête (environ 2 850). « Exposé » ne veut pas dire « vulnérable » : la recherche ne filtre pas la version du firmware. Mais l’exposition est la précondition de tout le reste.
Étape 2 — Le « code du jour » (CVE-2025-41450)
Claroty a trouvé dans le firmware un mécanisme d’authentification caché, visiblement prévu pour le support de l’éditeur : un « code du jour ». Au lieu de vérifier le mot de passe administrateur, l’appareil accepte un code qu’il calcule lui-même — et ce code est dérivé uniquement de la date de l’appareil, sans aucune cryptographie. Les deux défauts qui le rendent inutile comme protection :
- La seule entrée est la date, qui est publique. Il n’y a ni clé propre à l’appareil, ni secret côté serveur, ni défi/réponse. Le code d’un jour donné peut être calculé à l’avance, sans toucher l’appareil.
- Le même code vaut pour toute la flotte ce jour-là, et pour n’importe quelle date future. Il n’y a rien à faire tourner ni à révoquer : tant que l’algorithme est dans l’appareil, la « clé maîtresse » de demain est déjà connue aujourd’hui.
C’est l’illustration parfaite de la sécurité par l’obscurité : toute la protection repose sur le secret d’une formule — or le binaire du contrôleur était livré sans obfuscation, la fonction s’appelant littéralement check_code_of_day. En sécurité embarquée, l’obscurité ne dure que le temps d’ouvrir le binaire. C’est la faille identifiée par Claroty ; qu’elle ait été le vecteur d’octobre reste une hypothèse. Un observateur a par ailleurs décrit publiquement des panneaux où le compte était admin et le mot de passe simplement la date du jour.
Étape 3 — Une session administrateur complète
Le contournement ne donne pas un accès « diagnostic » limité : il accorde le masque de droits complet (valeur 0xFFFFFF, soit 16 777 215), c’est-à-dire les mêmes pouvoirs que le superviseur du site. À partir de là, tout le menu d’administration est ouvert : mise à jour logicielle, export/import de la base, gestion des utilisateurs… et surtout la gestion des circuits de froid.
Étape 4 — Agir sur le procédé
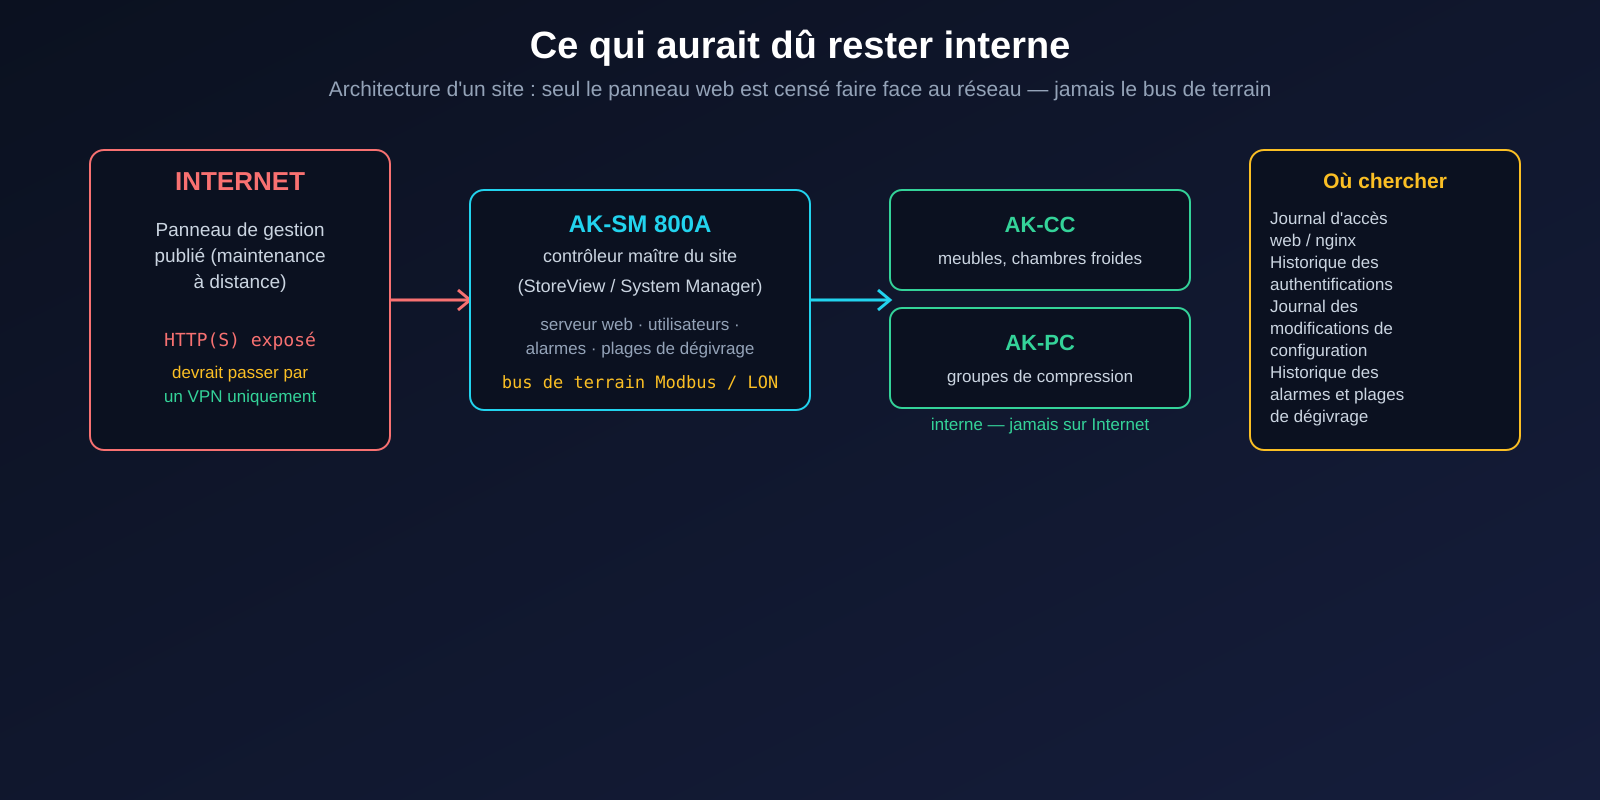
Le contrôleur maître pilote, via un bus de terrain interne (Modbus/LON), les régulateurs de chaque meuble et les groupes de compression. Modifier les plages de dégivrage depuis l’interface, c’est envoyer une commande parfaitement légitime du point de vue de l’appareil. D’où l’absence d’alarme : pour le système, un opérateur autorisé a programmé un dégivrage. L’effet physique — +50 °C, chaîne du froid rompue — n’est que la conséquence mécanique de ce réglage.
Deux autres failles complètent le tableau, pour mémoire : CVE-2025-41451 (injection de commande via un champ de configuration e-mail, menant à l’exécution de code, CVSS 7,6) et CVE-2025-41452 (injection de configuration du serveur web menant à un déni de service, CVSS 5,4). Elles supposent d’être déjà authentifié — ce que l’étape 2 fournit gratuitement.
4. Comment retrouver ce que les attaquants ont touché
Un équipement compromis ne « ressemble » pas à un équipement piraté : l’attaquant a utilisé une fonction normale avec un compte valide. L’investigation ne cherche donc pas un maliciel, mais des actions légitimes au mauvais moment, depuis la mauvaise adresse. Voici où regarder, du plus accessible au plus technique.
Les sources de preuve, dans l’ordre
- Historique des authentifications du contrôleur : connexions réussies en dehors des heures ouvrées, depuis une adresse publique inconnue, ou via le compte de service. Une connexion « réussie » sans mot de passe correct est le signe d’un contournement.
- Journal des modifications de configuration : qui a changé quoi, et quand. On y cherche la modification des plages / cycles de dégivrage, mais aussi des points de consigne, des utilisateurs ajoutés, un changement d’adresse e-mail d’alarme (voir CVE-2025-41451), ou un remplacement de configuration du serveur web (CVE-2025-41452).
- Historique des alarmes : alarmes de température acquittées ou coupées, notifications désactivées, plages horaires d’alarme modifiées pour que la hausse passe silencieuse.
- Journal d’accès du serveur web (nginx) du contrôleur et de tout équipement en amont (reverse proxy, pare-feu) : requêtes
POSTvers l’API d’authentification, pics de requêtes, agent utilisateur atypique. - Journaux réseau / pare-feu / NAT : connexions entrantes vers le port du panneau, provenance géographique, horodatage à recouper avec les deux premiers points.
- Côté fournisseur de télémaintenance : le frigoriste conserve souvent ses propres journaux de connexion ; à demander (et vérifier d’abord les clauses d’assurance avant de couper sa remontée, comme le rappelle le CERT-FR).
Deux limites honnêtes à garder en tête. D’une part, sur un firmware ancien, la journalisation est pauvre et peu fiable : certaines actions ne laissent pas de trace, et un attaquant administrateur peut effacer ce qui existe. D’autre part, l’horodatage du contrôleur peut être faux (horloge non synchronisée) : corréler toujours avec une source de temps externe (le pare-feu, le reverse proxy).
Enfin, le CERT-FR est formel sur un point qui concerne directement l’investigation : un simple « reset usine » ne suffit pas. Il supprime les persistances d’une instance compromise, mais l’équipement reste vulnérable et sera de nouveau compromis s’il reste exposé sans correctif. La remise en service passe par le retrait de l’exposition, la vérification complète de la configuration (dont les plages de dégivrage), et seulement ensuite le rétablissement de l’accès derrière un VPN.
5. Quoi faire sur votre parc (OT et IoT, pas que les frigos)
Les recommandations ci-dessous reprennent le CERT-FR, Claroty et Danfoss, transposées à toute la famille d’équipements concernée.
- Retirer l’exposition Internet de toute interface de gestion. C’est la mesure n° 1 du CERT-FR et elle vaut pour les frigos comme pour la GTB, les onduleurs, les caméras ou les automates.
- Inventorier sa propre surface : chercher périodiquement, depuis l’extérieur, quels de vos équipements répondent (par exemple via Shodan/Censys sur vos plages d’adresses), et fermer ce qui ne devrait pas être public.
- Rétablir l’accès distant uniquement par VPN ou réseau protégé. En urgence seulement, un filtrage des adresses sources du prestataire sur le pare-feu dépanne, mais ce n’est pas pérenne.
- Segmenter IT et OT : le bus de terrain et les régulateurs ne doivent jamais être joignables depuis le réseau bureautique ni depuis Internet (modèle de segmentation type Purdue, voir CISA).
- Mettre à jour le firmware quand c’est possible, et appliquer le mode de sécurité le plus strict proposé par le constructeur. Pour l’AK-SM 800A, Danfoss a publié R4.2 puis R4.3.1 (page Danfoss).
- Remplacer les équipements en fin de vie qui ne peuvent plus être corrigés : les garder exposés, c’est accepter une compromission quasi certaine.
- Changer les identifiants par défaut et bannir tout secret dérivé d’une valeur publique.
- Journaliser et superviser : remonter les authentifications et les changements de configuration vers un collecteur externe, et poser des alertes sur les variations anormales de consigne et de dégivrage.
6. La vraie leçon
Cette attaque est, d’après les sources, la première à avoir eu un effet physique sur la chaîne alimentaire d’un pays. Elle n’a pourtant rien d’un exploit de haut vol : un panneau d’administration laissé sur Internet, un « secret » qui n’en était pas un, et des appareils trop vieux pour être corrigés. Les trois se retrouvent dans quantité d’équipements d’entreprise que personne ne regarde comme des ordinateurs — alors que ce sont des ordinateurs, qui agissent sur le monde réel.
Le point de bascule n’est pas technique, il est organisationnel : quelqu’un a décidé, un jour, de publier une interface de gestion « pour la maintenance ». La question à se poser sur votre propre parc est simple : qu’est-ce qui, chez vous, répond à un inconnu sur Internet et peut agir sur le monde physique ?
Transparence : la recherche et la rédaction de cet article ont été réalisées avec l’aide d’un assistant IA (Claude) ; l’éditeur du site relit et valide chaque article avant publication. Tous les faits proviennent des sources primaires citées ci-dessous ; aucune donnée n’a été inventée, et aucun élément permettant de reproduire l’attaque n’est fourni. Lorsque le vecteur exact de l’attaque d’octobre 2026 n’est pas établi, l’article le dit explicitement.
À lire aussi
- Journaux Linux : lire une intrusion : la même démarche d’investigation, côté système Linux.
- Ce que les robots cherchent sur votre site : l’exposition sur Internet comme précondition de l’attaque.
- Exercices de crise cyber : préparer la réponse à un incident à effet physique.
Sources
- CERT-FR, alerte CERTFR-2026-ALE-012, « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération » : cert.ssi.gouv.fr
- Claroty Team82, « Freeze the Controller, Defrost the Food » (9 août 2026) : claroty.com
- CISA, avis ICSA-25-140-03, « Danfoss AK-SM 8xxA Series » : cisa.gov
- Danfoss, avis de sécurité DSA-2025-03-01 (24 mars 2025) : danfoss.com
- CVE-2025-41450 (contournement d’authentification), CVE-2025-41451 (injection de commande), CVE-2025-41452 (DoS).
- Danfoss, page logicielle AK-SM 800A (versions R4.2 / R4.3.1) : danfoss.com
- Couverture presse recoupée : The Guardian (12 oct.), The Guardian (17 oct.), Le Monde.